Cara Mengamankan AI Agent Permissions dengan Least Privilege dan Kontrol Tool yang Ketat
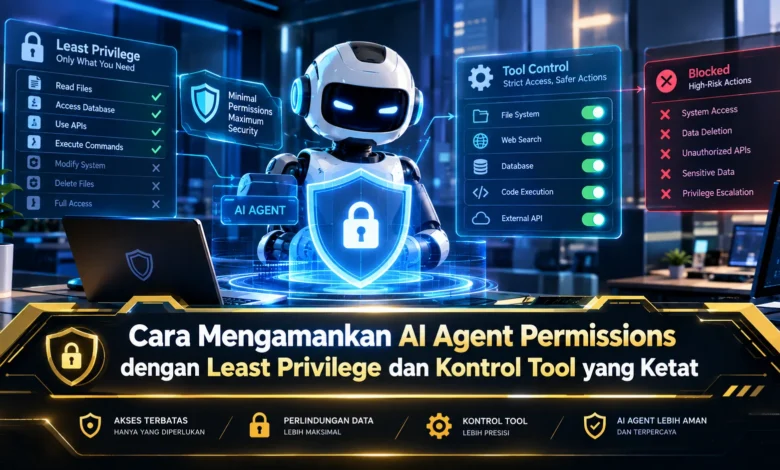
AI agent semakin banyak digunakan untuk membantu otomatisasi, membaca data, menjalankan tool, dan mengambil tindakan berdasarkan instruksi tertentu. Kemampuan ini membuat TEKNOLOGI berbasis AI menjadi lebih praktis, tetapi sekaligus menuntut pengaturan permission yang lebih disiplin. Jika hak akses diberikan terlalu luas, satu kesalahan instruksi dapat membuka risiko yang tidak perlu. Karena itu, penerapan least privilege dan kontrol tool yang ketat menjadi fondasi penting agar AI agent tetap berguna tanpa memperoleh kemampuan yang melebihi kebutuhan tugasnya.
Terapkan Least Privilege Sejak Awal
Konsep hak akses minimum membatasi kemampuan agent agar tidak melampaui kebutuhan fungsinya. Jika sebuah agent hanya perlu membaca dokumen, maka akses untuk mengubah, memindahkan, atau menghapus data tidak perlu diberikan. Cara seperti ini membantu memperkecil risiko penyalahgunaan akses.
Hak minimum sebaiknya tidak hanya berlaku pada level agent secara umum. AI yang bekerja dengan satu folder tidak perlu melihat seluruh file organisasi. Dalam implementasi TEKNOLOGI modern, least privilege memberikan lapisan kontrol yang lebih kuat.

Kelompokkan Hak Akses Berdasarkan Fungsi Agent
Setiap AI agent sebaiknya memiliki peran yang terdefinisi dengan jelas. Agent untuk membaca laporan tidak perlu memiliki hak yang sama dengan agent administrasi. Pembagian role seperti ini membuat permission lebih mudah dikelola.
Pendekatan berbasis peran membantu ketika jumlah agent semakin besar. Peran pembaca cukup memperoleh akses read, sedangkan agent editor hanya dapat memodifikasi data dalam cakupan yang diizinkan. Dengan struktur seperti ini, hak yang berlebihan dapat lebih mudah dideteksi.
Gunakan Allowlist untuk Mengontrol Tool Access
Tool access perlu diperhatikan karena agent modern dapat memanggil beragam fungsi. Agent dapat memiliki akses ke API eksternal, database, dokumen, dan aplikasi perusahaan. Ketika daftar tool terlalu luas, peluang terjadinya aktivitas di luar kebutuhan semakin meningkat.
Strategi yang lebih terkontrol adalah menentukan tool secara eksplisit. AI untuk merangkum dokumen tidak membutuhkan fungsi administrasi server. Kontrol seperti ini membantu menjaga agent tetap berada dalam ruang tugasnya.
Berikan Akses Sementara pada Tugas Berisiko
Tidak semua permission harus diberikan secara permanen. Operasi seperti modifikasi sistem, penghapusan resource, atau akses ke fungsi kritis dapat menggunakan akses berbatas waktu. Setelah tugas selesai, akses dapat dikembalikan ke level minimum.
Dynamic permission membuat sistem dapat mempertimbangkan situasi sebelum memberikan izin. Ketika AI mencoba menggunakan tool sensitif, permintaan dapat diperiksa sebelum akses diberikan. Strategi tersebut membantu menjaga permission tetap mengikuti kebutuhan aktual.
Tambahkan Human Approval untuk Tindakan Berisiko Tinggi
Otonomi agent sebaiknya tetap memiliki batas pada aktivitas tertentu. Aktivitas rutin dapat diberikan otonomi lebih besar, sedangkan operasi dengan dampak tinggi sebaiknya menunggu konfirmasi.
Sebagai contoh, agent dapat mengakses dokumen tetapi harus meminta konfirmasi sebelum menjalankan tindakan administratif. Pendekatan tersebut membantu mempertahankan kecepatan otomatisasi tanpa kehilangan kontrol. Hasilnya, AI dapat bekerja cepat dengan batas yang jelas.
Observability Membuat Permission Lebih Mudah Diawasi
Pembatasan akses sebaiknya berjalan bersama observability. Setiap penggunaan tool dan akses data penting sebaiknya dicatat. Data seperti nama agent, jenis operasi, waktu, target, serta respons sistem dapat membantu proses audit.
Logging memungkinkan tim menemukan perilaku yang berbeda dari pola normal. Jika agent tiba tiba menggunakan tool yang jarang dipakai, aktivitas dapat ditandai untuk diperiksa. Pada sistem TEKNOLOGI modern, monitoring membuat pengelolaan permission lebih transparan.
Cegah Privilege Creep dengan Audit Berkala
Permission yang diperlukan hari ini belum tentu tetap relevan di masa depan. Karena itu, review permission perlu dilakukan secara berkala. Hak lama yang tidak relevan sebaiknya dihapus agar permukaan risiko tidak semakin luas.
Administrator sebaiknya memeriksa kembali integrasi yang diberikan kepada agent. Jika suatu tool tidak pernah dipanggil, permission dapat dinonaktifkan setelah evaluasi. Review rutin seperti ini membantu mempertahankan kontrol keamanan dalam jangka panjang.
Penutup
Mengamankan AI Agent Permissions membutuhkan penerapan least privilege, kontrol tool, monitoring, dan evaluasi yang konsisten. Dengan membatasi role, menggunakan allowlist tool, menerapkan permission dinamis, menambahkan human approval, serta mencatat aktivitas agent, pengembang dapat menjaga agent tetap bekerja dalam batas yang diperlukan. Di tengah meningkatnya penggunaan TEKNOLOGI otonom, pengelolaan hak akses perlu diperlakukan sebagai fondasi keamanan. Bagikan pandangan Anda mengenai cara terbaik mengatur permission AI agent agar praktik pengembangan AI yang lebih aman semakin banyak diterapkan.