OpenShell Secure Runtime Dorong Eksekusi Software Lebih Aman dengan Lingkungan Terisolasi
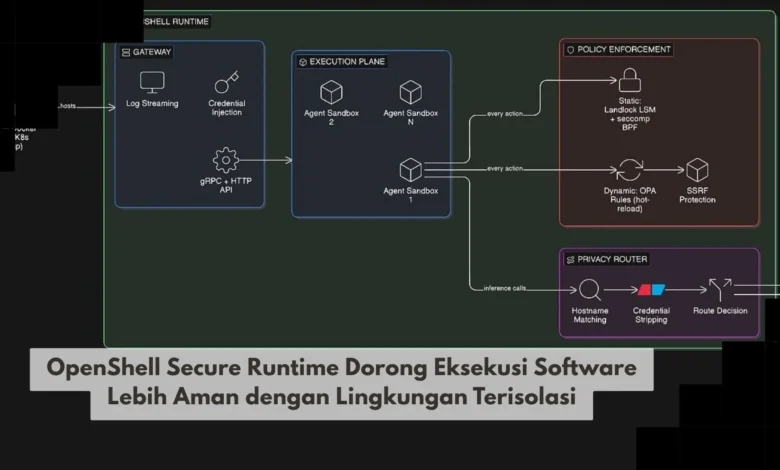
OpenShell Secure Runtime membawa perhatian pada pendekatan keamanan software yang mengutamakan lingkungan eksekusi terisolasi. Konsep ini semakin relevan ketika aplikasi modern berinteraksi dengan banyak library, layanan, data, dan proses otomatis dalam satu sistem. Dengan membatasi ruang kerja software, potensi gangguan dapat dipisahkan dari bagian sistem lainnya sehingga pengelolaan risiko menjadi lebih terarah. Bagi perkembangan TEKNO, pendekatan secure runtime memperlihatkan bagaimana keamanan dapat ditempatkan lebih dekat dengan proses eksekusi tanpa harus mengorbankan fleksibilitas pengembangan aplikasi modern.
Secure Runtime Membantu Membatasi Ruang Eksekusi Aplikasi Modern
Konsep OpenShell Secure Runtime berfokus pada pemisahan lingkungan eksekusi agar proses software dapat dikelola secara lebih terarah. Daripada membiarkan aplikasi berinteraksi secara bebas dengan semua bagian sistem, lingkungan terisolasi dapat membatasi sumber daya yang tersedia. Isolasi memberikan batas tambahan yang memisahkan proses aplikasi dari lingkungan host.
Kompleksitas software masa kini membuat kontrol terhadap lingkungan eksekusi menjadi semakin relevan. Satu aplikasi dapat berinteraksi dengan file, jaringan, API, database, serta berbagai layanan lainnya dalam satu workflow. Semakin banyak kemampuan yang diberikan kepada software, semakin besar pula kebutuhan untuk mengelolanya secara hati hati. Dalam perkembangan TEKNO keamanan aplikasi, pembatasan runtime memberikan cara tambahan untuk menjaga proses software tetap berada dalam ruang yang telah ditentukan.


Pembatasan Runtime Menambah Lapisan Perlindungan pada Eksekusi Software
Keunggulan utama runtime terisolasi berada pada kemampuan membatasi cakupan aktivitas software selama dijalankan. Jika sebuah proses mengalami kesalahan, batas isolasi dapat membantu mengurangi kemungkinan masalah menyebar ke komponen lain. Pendekatan ini tidak berarti seluruh risiko otomatis hilang tetapi dapat menjadi bagian dari strategi pertahanan yang memiliki beberapa lapisan.
Konsep tersebut sejalan dengan prinsip memberikan akses sesuai kebutuhan daripada menyediakan izin secara berlebihan. Aplikasi yang menjalankan fungsi spesifik dapat diberikan akses terbatas sesuai ruang kerja yang dibutuhkan. Pembatasan seperti ini dapat membantu mengurangi permukaan risiko sekaligus membuat perilaku aplikasi lebih mudah dipahami. Dalam perkembangan TEKNO, pembatasan akses semakin relevan karena banyak proses bekerja tanpa interaksi pengguna secara langsung.
Kontrol Akses Membantu Runtime Menjaga Batas yang Lebih Jelas
Efektivitas runtime terisolasi dapat meningkat ketika permission aplikasi ditentukan secara hati hati. Pengembang perlu memahami kebutuhan software sebelum menentukan akses yang akan diberikan. Kontrol akses dapat diterapkan pada berbagai bagian seperti file, layanan eksternal, jaringan, dan komponen internal.
Pembatasan akses yang konsisten membantu developer memahami ruang kerja yang dimiliki sebuah proses. Jika aplikasi mencoba menggunakan resource di luar kebutuhan yang telah ditentukan, sistem dapat dirancang untuk menolak atau membatasi tindakan tersebut. Cara ini membantu mengurangi ketergantungan pada asumsi bahwa setiap proses akan selalu berjalan sesuai harapan. Pada proyek TEKNO modern, pembatasan permission dapat membantu menjadikan keamanan sebagai bagian dari desain aplikasi dan bukan sekadar tambahan di tahap akhir.
Secure Runtime Relevan untuk Aplikasi Otomatis dan Workflow Modern
Aplikasi masa kini sering menjalankan tugas tanpa pengawasan langsung sehingga lingkungan runtime perlu dikelola secara lebih hati hati. Sebuah aplikasi dapat menjalankan rangkaian tugas yang mencakup penggunaan file, API, layanan, serta proses komputasi. Ketika software dapat melakukan lebih banyak tindakan secara mandiri, kontrol terhadap resource menjadi bagian penting dari keamanan.
Runtime terpisah dapat membantu menempatkan pekerjaan software dalam ruang yang lebih terkendali. Konsep tersebut relevan untuk testing, development, automation, serta berbagai skenario eksekusi aplikasi. Developer tetap perlu menerapkan validasi, pembaruan software, pengelolaan credential, serta mekanisme keamanan lainnya. Bagi perkembangan TEKNO, kombinasi beberapa mekanisme tersebut membantu membangun sistem yang lebih siap menghadapi kompleksitas aplikasi modern.
Developer Mendapat Ruang Lebih Aman untuk Pengujian Software
Testing software menjadi salah satu skenario yang cocok untuk memanfaatkan runtime dengan batas yang jelas. Developer sering perlu menjalankan versi baru aplikasi, dependency yang diperbarui, atau konfigurasi berbeda untuk memastikan semuanya bekerja sesuai harapan. Dengan ruang pengujian terpisah, perubahan dapat dievaluasi tanpa langsung mencampurkannya dengan lingkungan utama.
Lingkungan yang konsisten juga dapat membantu mengurangi perbedaan konfigurasi antara anggota tim. Kondisi testing yang konsisten membantu tim membedakan masalah aplikasi dari perbedaan konfigurasi sistem. Cara tersebut membantu menjaga sistem utama tetap stabil selama developer melakukan eksperimen. Dalam pengembangan TEKNO, lingkungan terpisah dapat memberikan manfaat pada keamanan sekaligus meningkatkan keteraturan proses pengujian.
Secure Runtime Bukan Pengganti Seluruh Mekanisme Perlindungan
Meskipun lingkungan terisolasi memberikan lapisan perlindungan tambahan, keamanan software tetap membutuhkan pendekatan yang menyeluruh. Software, sistem operasi, library, dan dependency perlu diperbarui secara rutin untuk mengurangi risiko dari kerentanan yang telah diketahui. Pengelolaan credential, autentikasi, validasi input, dan pemantauan aktivitas juga perlu diperhatikan.
Secure runtime tetap membutuhkan konfigurasi yang baik agar batas keamanan dapat diterapkan secara konsisten. Izin berlebihan dapat memperbesar ruang kerja aplikasi dan mengurangi manfaat prinsip akses minimum. Pengaturan runtime perlu dievaluasi ketika software memperoleh fitur atau kebutuhan baru. Dalam perkembangan TEKNO keamanan, pendekatan berlapis membantu organisasi tidak bergantung pada satu mekanisme perlindungan saja.
Kesimpulan Lingkungan Terisolasi Mendukung Software yang Lebih Terkontrol
OpenShell Secure Runtime menunjukkan bagaimana lingkungan terisolasi dapat digunakan untuk membuat eksekusi software menjadi lebih terkendali. Dengan membatasi akses terhadap resource, file, jaringan, serta komponen tertentu, runtime dapat membantu mengurangi ruang yang tersedia bagi proses apabila terjadi masalah. Lingkungan terisolasi menjadi semakin relevan ketika aplikasi modern terhubung dengan banyak layanan serta resource.
Dalam ekosistem TEKNO, runtime terisolasi dapat mendukung pendekatan keamanan sejak desain yang semakin dibutuhkan. Secure runtime akan lebih efektif apabila digunakan bersama kontrol akses, patching, pengawasan, serta praktik keamanan lainnya. Dengan kombinasi tersebut, developer dapat mempertahankan fleksibilitas pengembangan sambil memberikan batas yang lebih jelas terhadap proses software. Bagikan pandangan Anda mengenai penggunaan secure runtime dan terus ikuti perkembangan TEKNO untuk memahami inovasi keamanan software berikutnya.


