Cara Mengamankan AI Agent Permissions dengan Least Privilege dan Kontrol Tool yang Ketat
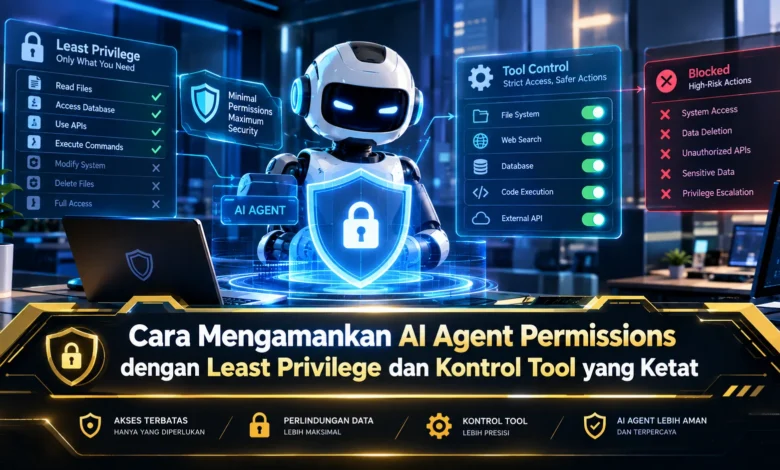
AI agent semakin banyak digunakan untuk membantu otomatisasi, membaca data, menjalankan tool, dan mengambil tindakan berdasarkan instruksi tertentu. Kemampuan ini membuat TEKNOLOGI berbasis AI menjadi lebih praktis, tetapi sekaligus menuntut pengaturan permission yang lebih disiplin. Jika hak akses diberikan terlalu luas, satu kesalahan instruksi dapat membuka risiko yang tidak perlu. Karena itu, penerapan least privilege dan kontrol tool yang ketat menjadi fondasi penting agar AI agent tetap berguna tanpa memperoleh kemampuan yang melebihi kebutuhan tugasnya.
Batasi Hak Akses AI Agent Sesuai Kebutuhan
Least privilege memastikan agent mendapatkan permission secukupnya untuk menjalankan tugas. Ketika AI hanya bertugas memproses data yang tersedia, maka hak untuk melakukan perubahan sebaiknya tidak dibuka. Cara seperti ini membantu membatasi konsekuensi jika agent menjalankan tindakan yang tidak diharapkan.
Least privilege juga perlu diterapkan pada setiap resource secara terpisah. Agent yang menggunakan satu API tidak harus memperoleh seluruh endpoint. Dalam implementasi TEKNOLOGI modern, hak akses minimum membuat sistem lebih mudah dikelola dan diaudit.

Pisahkan Permission Berdasarkan Peran dan Tugas
Setiap sistem agentic sebaiknya membedakan tanggung jawab berdasarkan jenis tugas. Agent pencarian informasi tidak seharusnya memperoleh akses yang setara dengan agent yang melakukan perubahan. Segmentasi fungsi tersebut membuat tim dapat memahami batas kemampuan setiap agent.
Pengaturan role dapat membuat administrasi permission menjadi lebih konsisten. Peran pembaca cukup memperoleh akses read, sedangkan agent editor hanya dapat memodifikasi data dalam cakupan yang diizinkan. Dengan pembagian akses yang jelas, privilege tidak mudah menumpuk pada satu agent.
Gunakan Allowlist untuk Mengontrol Tool Access
Pengelolaan tool sangat penting ketika agent terhubung ke banyak layanan. Daftar fungsi dapat mencakup layanan web, penyimpanan data, komunikasi, serta sistem bisnis. Ketika daftar tool terlalu luas, semakin besar pula ruang tindakan agent.
Cara yang lebih baik adalah hanya menyediakan fungsi yang benar benar diperlukan. AI untuk merangkum dokumen tidak membutuhkan fungsi administrasi server. Pengelolaan fungsi secara ketat membantu menjaga agent tetap berada dalam ruang tugasnya.
Gunakan Permission Dinamis untuk Operasi Sensitif
Hak akses tertentu sebaiknya hanya aktif ketika dibutuhkan. Tindakan seperti mengubah konfigurasi, menghapus data, atau menjalankan tool administratif dapat menggunakan akses berbatas waktu. Setelah operasi berhasil dijalankan, hak tambahan dapat langsung dinonaktifkan.
Hak akses sementara dapat dievaluasi sesuai kondisi tugas. Apabila suatu operasi membutuhkan privilege tambahan, permintaan dapat diperiksa sebelum akses diberikan. Pendekatan ini membantu mencegah privilege tetap terbuka setelah digunakan.
Tambahkan Human Approval untuk Tindakan Berisiko Tinggi
AI agent tidak harus memperoleh kebebasan penuh untuk setiap tindakan. Operasi sederhana dapat diproses tanpa intervensi, sedangkan tindakan kritis sebaiknya membutuhkan human approval.
Sebagai contoh, agent dapat membaca laporan tetapi tidak boleh menghapus data tanpa persetujuan. Pendekatan tersebut membantu mempertahankan kecepatan otomatisasi tanpa kehilangan kontrol. Hasilnya, agent tetap produktif tetapi tidak memiliki kebebasan absolut.
Catat Setiap Penggunaan Tool dan Akses Data
Kontrol permission yang baik perlu dilengkapi dengan monitoring. Setiap penggunaan tool dan akses data penting sebaiknya dicatat. Catatan mengenai siapa yang menjalankan tindakan, apa yang diakses, dan bagaimana hasilnya dapat mempermudah investigasi.
Monitoring juga membantu mendeteksi pola yang tidak biasa. Jika sebuah agent memanggil fungsi sensitif berulang kali, aktivitas dapat ditandai untuk diperiksa. Pada sistem TEKNOLOGI modern, monitoring membuat pengelolaan permission lebih transparan.
Evaluasi Permission Secara Berkala agar Tidak Menumpuk
Permission yang diperlukan hari ini belum tentu tetap relevan di masa depan. Karena itu, audit hak akses sebaiknya dijadwalkan secara rutin. Hak lama yang tidak relevan sebaiknya dihapus agar ruang akses tetap minimal.
Pengelola sistem perlu mengevaluasi resource yang masih digunakan AI. Ketika permission tidak digunakan dalam jangka tertentu, akses tersebut dapat menjadi kandidat untuk dicabut. Kebiasaan evaluasi tersebut membantu mempertahankan kontrol keamanan dalam jangka panjang.
Rangkuman Akhir
Keamanan permission AI agent memerlukan kombinasi antara hak akses minimum, pembatasan fungsi, serta pengawasan berkelanjutan. Dengan membatasi role, menggunakan allowlist tool, menerapkan permission dinamis, menambahkan human approval, serta mencatat aktivitas agent, organisasi dapat mengurangi risiko akses yang terlalu luas. Di tengah meningkatnya penggunaan TEKNOLOGI otonom, kontrol permission akan menjadi bagian penting dari desain sistem. Anda dapat ikut berdiskusi mengenai strategi least privilege untuk agentic AI agar wawasan mengenai keamanan AI semakin berkembang.