Mengenal Windows Execution Containers, Teknologi yang Bisa Mengubah Cara Aplikasi Dijalankan
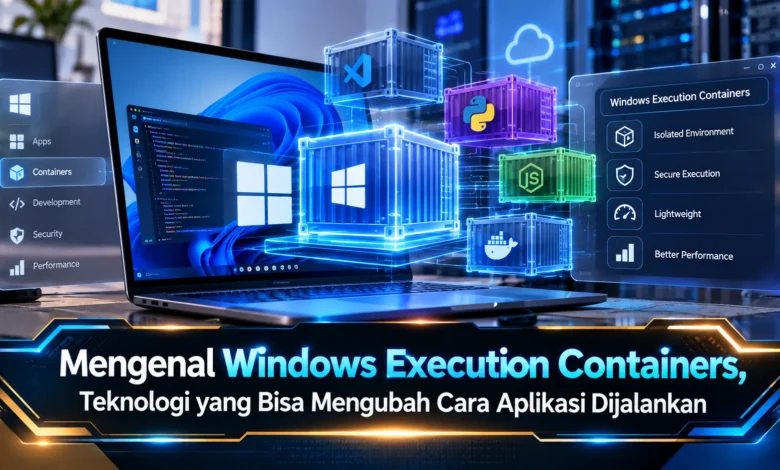
Perkembangan Windows tidak hanya terlihat dari perubahan antarmuka atau hadirnya fitur baru, tetapi juga dari cara sistem operasi mengelola aplikasi di balik layar. Salah satu konsep yang menarik perhatian adalah Windows Execution Containers, yaitu pendekatan yang mengarah pada pemisahan lingkungan eksekusi agar aplikasi dapat berjalan dengan batas yang lebih terkontrol. Gagasan ini menarik karena berpotensi meningkatkan keamanan, menjaga stabilitas sistem, dan memberikan cara baru dalam mengelola perangkat lunak. Jika dikembangkan secara luas, teknologi berbasis isolasi seperti ini dapat ikut membentuk cara aplikasi Windows dijalankan pada masa mendatang.
Mengenal Konsep Execution Containers di Windows
Windows Execution Containers secara sederhana dapat dipahami sebagai mekanisme yang menghadirkan lingkungan eksekusi yang lebih terisolasi bagi aplikasi atau proses tertentu. Alih alih membiarkan setiap aplikasi berhubungan secara langsung dengan berbagai bagian sistem, lingkungan container dapat digunakan untuk mengendalikan sumber daya dan komponen yang boleh digunakan oleh aplikasi. Model seperti ini membuat aktivitas perangkat lunak dapat lebih terkendali dari lingkungan utama sistem operasi.
Pada lingkungan Windows, teknologi isolasi berpotensi memberikan manfaat yang cukup luas. Aplikasi tertentu dapat dieksekusi dalam lingkungan dengan batas tertentu, sehingga interaksinya terhadap file, jaringan, proses lain, atau bagian sensitif sistem dapat dikendalikan. Konsep isolasi tersebut menjadi semakin relevan ketika sistem operasi harus mengelola semakin banyak aplikasi dengan tingkat kepercayaan berbeda.
Prinsip Kerja Lingkungan Terisolasi dalam Lingkungan Windows
Secara konseptual, container menjadi lingkungan terpisah tempat aplikasi beroperasi. Lingkungan tersebut bisa menentukan sumber daya apa yang boleh digunakan oleh proses di dalamnya. Aturan tersebut dapat berkaitan dengan akses ke penyimpanan, jaringan, memori, proses lain, serta berbagai sumber daya lainnya. Berkat mekanisme tersebut, aplikasi tidak secara otomatis mendapatkan akses luas terhadap seluruh lingkungan Windows.
Model lingkungan terpisah tersebut dapat membantu Windows dalam mengatur dampak apabila sebuah aplikasi mengalami kesalahan. Jika suatu proses mengalami masalah, pengaruh yang ditimbulkan dapat lebih mudah dibatasi di dalam lingkungan tempat proses tersebut berjalan. Prinsip inilah yang membuat teknologi container penting untuk dieksplorasi sebagai mekanisme pengelolaan aplikasi.
Aspek Keamanan Hadir sebagai Nilai Utama
Salah satu manfaat penting dari isolasi aplikasi adalah peningkatan kontrol keamanan. Saat suatu program hanya memiliki akses terhadap sumber daya yang memang dibutuhkan, peluang aplikasi tersebut untuk mengakses bagian lain dari sistem bisa dibatasi. Pendekatan tersebut selaras dengan gagasan keamanan modern yang berusaha membatasi akses yang tidak diperlukan.
Namun, isolasi tidak berarti sistem menjadi sepenuhnya kebal. Teknologi container sebaiknya dipahami sebagai mekanisme keamanan tambahan yang bekerja bersama pembaruan keamanan, pengelolaan izin, perlindungan identitas, serta fitur proteksi sistem. Strategi perlindungan seperti ini dapat membantu menciptakan lingkungan komputasi yang lebih tangguh.
Dampak Windows Execution Containers terhadap Cara Aplikasi Dijalankan
Bila lingkungan terisolasi semakin banyak digunakan, cara aplikasi dikelola dapat menjadi lebih terstruktur. Sebuah program tidak perlu senantiasa diperlakukan sebagai proses yang berinteraksi langsung terhadap lingkungan utama. Dalam pendekatan container, setiap aplikasi atau kelompok proses bisa mendapatkan lingkungan dengan batas akses yang ditentukan.
Perubahan tersebut dapat menghadirkan keuntungan dalam pemeliharaan perangkat lunak. Konflik tertentu berpotensi lebih mudah dikelola apabila lingkungan setiap beban kerja memiliki batas yang jelas. Dari perspektif pengguna, hasil akhirnya berpotensi menghadirkan sistem yang lebih mudah dikelola, meskipun efektivitasnya tetap ditentukan oleh desain sistem.
Pengembang Berpotensi Memperoleh Model Pengembangan Baru
Untuk pengembang aplikasi, konsep execution container dapat membuka cara berbeda dalam mengembangkan perangkat lunak. Lingkungan yang lebih terisolasi dapat memudahkan pengembang memahami komponen yang digunakan sebuah aplikasi. Pendekatan ini juga bisa mempermudah proses pengujian karena aplikasi dieksekusi dalam lingkungan yang lebih dapat diprediksi.
Di sisi lain, perubahan menuju isolasi yang lebih ketat juga dapat menghadirkan tantangan kompatibilitas. Perangkat lunak tertentu mungkin mengandalkan akses terhadap bagian sistem yang lebih luas. Pengembang mungkin harus mengoptimalkan aplikasinya agar kompatibel dengan lingkungan baru. Karena itu, keberhasilan teknologi container tidak hanya bergantung pada Windows, tetapi memerlukan adaptasi dari developer serta platform terkait.
Masa Depan Windows Execution Containers Semakin Relevan untuk Diperhatikan
Seiring evolusi Windows, konsep execution container dapat digunakan dalam berbagai kebutuhan. Container khusus dapat diterapkan untuk mendukung perangkat lunak tertentu, pengujian, keamanan, serta aktivitas sistem lainnya. Apabila penerapannya semakin baik, pengguna dapat memperoleh manfaat tanpa harus mengetahui setiap proses di balik layar.
Keberhasilan pendekatan tersebut akan bergantung pada keseimbangan antara keamanan, performa, kompatibilitas, dan efisiensi sumber daya. Isolasi yang terlalu ketat dapat memunculkan persoalan bagi aplikasi yang membutuhkan akses tertentu, sedangkan kontrol yang kurang memadai dapat membatasi manfaat keamanan. Dengan pertimbangan tersebut, pengembangan teknologi ini menuntut pendekatan yang matang agar manfaatnya bisa diperoleh tanpa menurunkan kenyamanan penggunaan.
Penutup
Konsep Windows Execution Containers membawa gagasan baru dalam cara aplikasi beroperasi di dalam sistem. Dengan mengisolasi aplikasi atau proses ke dalam lingkungan yang lebih terkendali, teknologi ini bisa berkontribusi dalam meningkatkan keamanan, mengendalikan akses aplikasi, serta menciptakan sistem yang lebih terkontrol. Konsep ini sekaligus menunjukkan bagaimana Windows dapat terus berevolusi dalam menangani perangkat lunak.
Meskipun pengembangannya tetap memerlukan perhatian terhadap kompatibilitas, performa, dan pengalaman pengguna, Windows Execution Containers menarik untuk diperhatikan. Bagi pengguna maupun developer, perkembangan ini berpotensi menghadirkan cara baru dalam mengelola aplikasi secara lebih aman dan terstruktur. Jika melihat potensinya, apakah teknologi isolasi aplikasi seperti ini berpotensi menjadi bagian penting dari Windows masa depan? Bagikan pandangan Anda dan simak perkembangan teknologi Windows untuk mengetahui sejauh mana pendekatan ini diterapkan.