AI Agent Sandboxing Makin Penting di 2026, Cara Baru Membatasi Akses Agen AI ke Sistem Sensitif
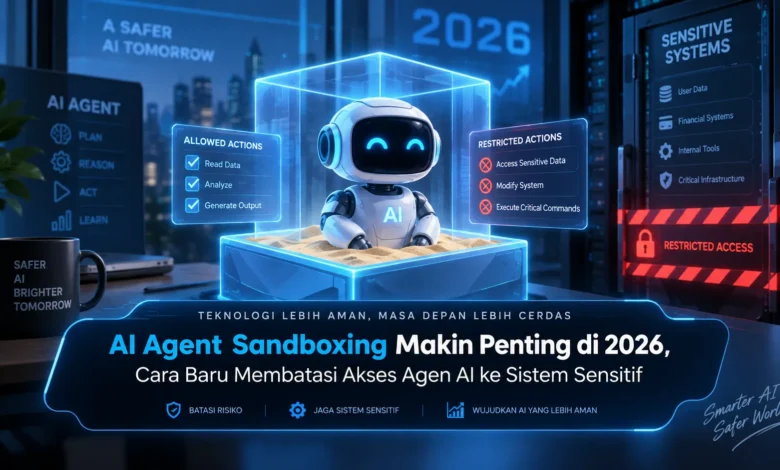
Perkembangan AI agent pada 2026 membuat kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai sistem digital. Kemampuan tersebut membawa manfaat besar bagi dunia TEKNOLOGI, tetapi sekaligus memunculkan kebutuhan keamanan yang lebih ketat. AI Agent Sandboxing menjadi salah satu pendekatan penting karena memungkinkan agen AI tetap produktif sambil membatasi aksesnya terhadap data, jaringan, aplikasi, dan sistem sensitif.
AI Agent Sandboxing Menjadi Fondasi Keamanan Baru
Lingkungan terisolasi bagi AI agent menjadi mekanisme kontrol strategis ketika kecerdasan buatan mandiri memperoleh fungsi yang semakin kompleks. Melalui pendekatan ini, agen dapat mengeksekusi tugas yang diberikan dalam lingkungan terbatas sehingga akses terhadap sistem tidak berjalan tanpa pengawasan.
Model perlindungan tersebut semakin relevan pada 2026 karena sistem agentic AI tidak hanya memberikan jawaban, tetapi dapat mengoperasikan alat digital, mengeksekusi program, dan terhubung dengan sistem lain. Semakin besar kemampuan tersebut, kontrol keamanan menjadi semakin diperlukan dalam arsitektur TEKNOLOGI modern.
Akses Minimum Membatasi Ruang Gerak Agen AI
Salah satu prinsip utama dalam AI Agent Sandboxing adalah memberikan akses minimum sesuai kebutuhan tugas. Jika agen hanya membutuhkan kemampuan melihat data, sistem tidak harus memberikan akses perubahan. Begitu pula ketika agen ditugaskan menggunakan tool tertentu, kewenangan terhadap sumber daya tambahan dapat tidak diberikan.
Model pembatasan tersebut dapat mengurangi potensi gangguan apabila agen menjalankan tindakan yang tidak sesuai. Daripada memberikan kewenangan penuh secara langsung, pengelola dapat membuka akses secara bertahap. Dengan begitu, sistem otonom tetap produktif tanpa memperoleh kontrol berlebihan.
Sistem Sensitif Tidak Boleh Terbuka Bebas untuk AI Agent
Sumber daya bernilai tinggi menjadi komponen penting yang perlu dijaga dengan aturan lebih ketat ketika sistem AI mulai diintegrasikan dalam ekosistem TEKNOLOGI bisnis. Dokumen perusahaan, kredensial sistem, serta sumber daya administratif sebaiknya tidak diberikan secara langsung kecuali benar benar diperlukan.
Sandbox dapat membantu memisahkan agen dari sistem penting dan hanya membuka kewenangan secukupnya. Kredensial terbatas juga dapat diterapkan untuk mengurangi risiko. Kombinasi isolasi dan kontrol izin membuat perlindungan data menjadi lebih terstruktur.
Akses Jaringan Agen AI Perlu Diatur Secara Selektif
Akses terhadap perangkat lunak eksternal menjadi fitur penting dari AI agent modern. Agen dapat menjelajahi layanan web, memanggil API, menjalankan kode, atau mengakses berkas. Namun, masing masing akses tersebut juga membawa permukaan risiko baru.
Lewat pembatasan sistem, akses jaringan dapat diatur berdasarkan domain yang diizinkan. Eksekusi kode juga dapat ditempatkan dalam ruang eksekusi terbatas dengan kontrol yang sesuai. Strategi keamanan semacam ini membantu memastikan bahwa agen tidak memperoleh akses lebih luas dari tugasnya.
Pemantauan Aktivitas Membuat Tindakan AI Lebih Mudah Diaudit
Isolasi lingkungan semata sebaiknya tidak menjadi satu satunya perlindungan untuk melindungi sistem otonom. Setiap proses penting sebaiknya dicatat sehingga pengelola dapat mengetahui tindakan yang telah dijalankan. Catatan aktivitas dapat menyediakan informasi operasional ketika dibutuhkan evaluasi keamanan.
Pemantauan tersebut juga dapat berfungsi mengidentifikasi pola yang tidak biasa. Jika agen mencoba secara tidak wajar mengakses layanan di luar tugasnya, sistem dapat memicu kontrol tambahan. Perpaduan pengawasan dengan isolasi eksekusi dapat menghasilkan perlindungan TEKNOLOGI yang lebih menyeluruh.
Persetujuan Manusia Menjadi Lapisan Pengaman Tambahan
Setiap aktivitas tidak selalu sebaiknya dijalankan otomatis, terutama ketika melibatkan operasi sensitif. Mengubah konfigurasi, mengeksekusi pembayaran, atau membuka kewenangan tambahan dapat membutuhkan lapisan persetujuan manusia sebelum dijalankan.
Pendekatan human in the loop tidak harus membuat agen kehilangan efisiensi kerjanya. Sebaliknya, agen dapat mengotomatisasi aktivitas berisiko rendah, sementara tindakan berisiko tinggi diarahkan menuju pemeriksaan manusia. Strategi semacam ini membantu menggabungkan otomatisasi dan keamanan dalam penggunaan agen AI di lingkungan nyata.
Sandboxing Menjadi Fondasi Agen AI yang Lebih Aman
AI Agent Sandboxing kian relevan pada 2026 ketika sistem otonom semakin terhubung. Pembatasan izin, isolasi eksekusi, pengaturan penggunaan layanan, serta pencatatan proses dapat digabungkan untuk memperkecil ruang kesalahan.
Seiring kemajuan berikutnya, industri TEKNOLOGI perlu memadukan kecerdasan agen yang terus berkembang dengan kontrol akses yang ketat. Lingkungan terbatas tidak lagi hanya menjadi lapisan opsional, tetapi semakin layak dipandang sebagai fondasi arsitektur keamanan AI. Pembaca dapat mengamati perkembangan pendekatan ini dan mengevaluasi strateginya agar sistem kecerdasan buatan masa depan tetap produktif sekaligus terkendali.