Cara Mengamankan AI Agent Permissions dengan Least Privilege dan Kontrol Tool yang Ketat
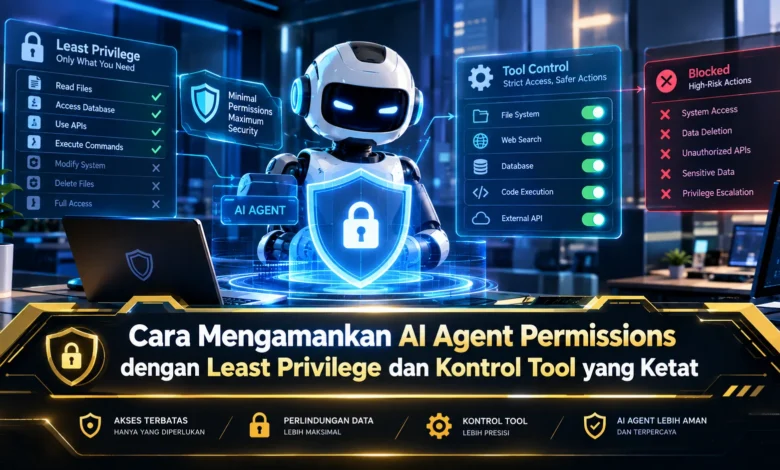
AI agent semakin banyak digunakan untuk membantu otomatisasi, membaca data, menjalankan tool, dan mengambil tindakan berdasarkan instruksi tertentu. Kemampuan ini membuat TEKNOLOGI berbasis AI menjadi lebih praktis, tetapi sekaligus menuntut pengaturan permission yang lebih disiplin. Jika hak akses diberikan terlalu luas, satu kesalahan instruksi dapat membuka risiko yang tidak perlu. Karena itu, penerapan least privilege dan kontrol tool yang ketat menjadi fondasi penting agar AI agent tetap berguna tanpa memperoleh kemampuan yang melebihi kebutuhan tugasnya.
Gunakan Permission Minimum untuk Setiap Agent
Konsep hak akses minimum membatasi kemampuan agent agar tidak melampaui kebutuhan fungsinya. Apabila tugas agent sebatas mengambil informasi, maka hak untuk melakukan perubahan sebaiknya tidak dibuka. Cara seperti ini membantu memperkecil risiko penyalahgunaan akses.
Permission minimum perlu dibagi berdasarkan data, sistem, dan layanan yang digunakan. AI yang bekerja dengan satu folder tidak perlu melihat seluruh file organisasi. Dalam sistem TEKNOLOGI yang menggunakan AI otonom, hak akses minimum membuat sistem lebih mudah dikelola dan diaudit.
Kelompokkan Hak Akses Berdasarkan Fungsi Agent
Setiap AI agent sebaiknya memiliki peran yang terdefinisi dengan jelas. AI yang bertugas membuat ringkasan tidak membutuhkan permission seperti agent pengelola data. Pemisahan tersebut membuat permission lebih mudah dikelola.
Pendekatan berbasis peran membantu ketika jumlah agent semakin besar. Agent reader hanya diberikan kemampuan mengambil informasi, sedangkan role editor dapat memperoleh izin perubahan pada resource tertentu. Dengan struktur seperti ini, privilege tidak mudah menumpuk pada satu agent.
Batasi Tool yang Bisa Dipanggil AI Agent
Pengelolaan tool sangat penting ketika agent terhubung ke banyak layanan. Tool tersebut dapat berupa API, database, email, file manager, sistem pencarian, atau aplikasi internal. Semakin banyak tool yang tersedia, semakin besar pula ruang tindakan agent.
Pendekatan yang lebih aman adalah menggunakan allowlist tool. Agent yang hanya membaca informasi tidak perlu mendapatkan akses untuk memodifikasi sistem kritis. Pengelolaan fungsi secara ketat membantu membuat TEKNOLOGI agentic lebih mudah diawasi.
Gunakan Permission Dinamis untuk Operasi Sensitif
Sebagian izin dapat dibuat sementara untuk mengurangi risiko. Operasi seperti modifikasi sistem, penghapusan resource, atau akses ke fungsi kritis dapat menggunakan akses berbatas waktu. Setelah kebutuhan akses berakhir, permission dapat dicabut secara otomatis.
Dynamic permission membuat sistem dapat mempertimbangkan situasi sebelum memberikan izin. Apabila suatu operasi membutuhkan privilege tambahan, permintaan dapat diperiksa sebelum akses diberikan. Pendekatan ini membantu mencegah privilege tetap terbuka setelah digunakan.
Gunakan Persetujuan Manusia pada Operasi Kritis
Kemampuan otomatis AI tidak berarti semua operasi perlu berjalan tanpa persetujuan. Aktivitas rutin dapat diberikan otonomi lebih besar, sedangkan aktivitas sensitif dapat memerlukan persetujuan manusia.
Pada skenario tertentu, agent dapat mengakses dokumen tetapi harus meminta konfirmasi sebelum menjalankan tindakan administratif. Model ini membantu menggabungkan efisiensi AI dengan pengawasan manusia. Hasilnya, otomatisasi dapat berkembang tanpa mengorbankan kontrol.
Catat Setiap Penggunaan Tool dan Akses Data
Kontrol permission yang baik perlu dilengkapi dengan monitoring. Pemanggilan fungsi sensitif perlu masuk ke dalam log. Informasi seperti identitas agent, waktu, resource, tool, dan hasil eksekusi dapat membantu proses audit.
Logging memungkinkan tim menemukan perilaku yang berbeda dari pola normal. Jika AI mencoba mengakses resource yang tidak sesuai dengan tugasnya, sistem dapat menghasilkan peringatan. Di tengah penggunaan TEKNOLOGI agentic, monitoring membuat pengelolaan permission lebih transparan.
Cegah Privilege Creep dengan Audit Berkala
Hak akses yang sesuai sekarang dapat menjadi berlebihan ketika fungsi agent berubah. Karena itu, review permission perlu dilakukan secara berkala. Hak lama yang tidak relevan sebaiknya dihapus agar ruang akses tetap minimal.
Administrator sebaiknya memeriksa kembali integrasi yang diberikan kepada agent. Jika suatu tool tidak pernah dipanggil, hak itu sebaiknya diperiksa kembali. Praktik sederhana ini membantu menjaga konfigurasi tetap bersih.
Kesimpulan
Menjaga AI agent tetap aman membutuhkan strategi yang mencakup permission minimum, tool control, dan audit. Dengan membatasi role, menggunakan allowlist tool, menerapkan permission dinamis, menambahkan human approval, serta mencatat aktivitas agent, pengembang dapat menjaga agent tetap bekerja dalam batas yang diperlukan. Di tengah meningkatnya penggunaan TEKNOLOGI otonom, least privilege dan tool governance semakin penting untuk menjaga AI tetap terkendali. Bagikan pandangan Anda mengenai cara terbaik mengatur permission AI agent agar praktik pengembangan AI yang lebih aman semakin banyak diterapkan.