Mengenal Windows Execution Containers, Teknologi yang Bisa Mengubah Cara Aplikasi Dijalankan
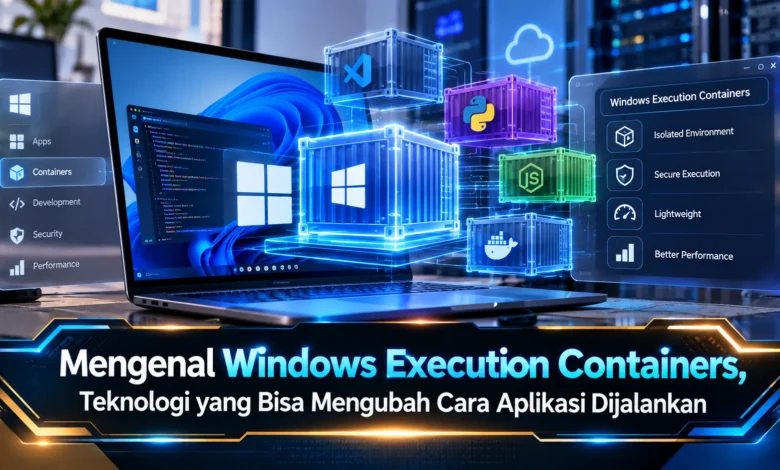
Perkembangan Windows tidak hanya terlihat dari perubahan antarmuka atau hadirnya fitur baru, tetapi juga dari cara sistem operasi mengelola aplikasi di balik layar. Salah satu konsep yang menarik perhatian adalah Windows Execution Containers, yaitu pendekatan yang mengarah pada pemisahan lingkungan eksekusi agar aplikasi dapat berjalan dengan batas yang lebih terkontrol. Gagasan ini menarik karena berpotensi meningkatkan keamanan, menjaga stabilitas sistem, dan memberikan cara baru dalam mengelola perangkat lunak. Jika dikembangkan secara luas, teknologi berbasis isolasi seperti ini dapat ikut membentuk cara aplikasi Windows dijalankan pada masa mendatang.
Mengenal Windows Execution Containers
Konsep Windows Execution Containers dapat dilihat sebagai konsep yang menyediakan lingkungan eksekusi yang lebih terkendali bagi aplikasi atau proses tertentu. Daripada membiarkan setiap aplikasi berhubungan secara langsung dengan berbagai bagian sistem, mekanisme isolasi dapat digunakan untuk mengendalikan sumber daya dan komponen yang dapat diakses oleh aplikasi. Konsep tersebut membuat aktivitas perangkat lunak dapat lebih terkendali dari lingkungan utama sistem operasi.
Pada lingkungan Windows, teknologi isolasi bisa menawarkan manfaat yang cukup luas. Proses tertentu dapat ditempatkan dalam lingkungan dengan kebijakan akses tersendiri, sehingga interaksinya terhadap file, jaringan, proses lain, atau sumber daya sistem tertentu dapat dikelola. Pendekatan semacam ini menjadi lebih menarik ketika sistem operasi harus menangani semakin banyak aplikasi dengan kebutuhan akses yang beragam.
Mekanisme Pemisahan Aplikasi dalam Sistem Windows
Pada prinsip dasarnya, container dapat berfungsi sebagai lingkungan terpisah tempat aplikasi dieksekusi. Sistem kemudian dapat menentukan sumber daya apa yang dapat dijangkau oleh proses di dalamnya. Aturan tersebut dapat berkaitan dengan akses ke penyimpanan, jaringan, memori, proses lain, serta komponen sistem tertentu. Berkat mekanisme tersebut, aplikasi tidak harus memiliki akses luas terhadap berbagai komponen sistem.
Model lingkungan terpisah tersebut bisa mendukung Windows dalam mengatur dampak apabila sebuah aplikasi mengalami kesalahan. Jika suatu proses mengalami masalah, pengaruh yang ditimbulkan dapat lebih terlokalisasi di dalam lingkungan tempat proses tersebut berjalan. Prinsip inilah yang membuat teknologi container menarik untuk dikembangkan sebagai pendekatan komputasi modern.
Keamanan Menjadi Salah Satu Fokus Utama
Salah satu potensi terbesar dari isolasi aplikasi adalah pengelolaan izin yang lebih terstruktur. Ketika sebuah aplikasi hanya memperoleh akses terhadap sumber daya yang benar benar diperlukan, peluang aplikasi tersebut untuk menjangkau bagian lain dari sistem berpotensi diperkecil. Prinsip seperti ini selaras dengan pendekatan perlindungan berlapis yang berusaha membatasi akses yang tidak diperlukan.
Walaupun begitu, isolasi tentu bukan sistem menjadi otomatis aman dari setiap ancaman. Teknologi container sebaiknya dipahami sebagai bagian dari strategi keamanan yang melengkapi pembaruan keamanan, pengelolaan izin, perlindungan identitas, serta mekanisme keamanan lainnya. Kombinasi mekanisme keamanan dapat mendukung terbentuknya lingkungan komputasi yang semakin terlindungi.
Potensi Lingkungan Eksekusi Terisolasi terhadap Ekosistem Aplikasi Windows
Apabila konsep tersebut berkembang lebih jauh, cara aplikasi dikelola dapat menjadi lebih terstruktur. Aplikasi tidak harus selalu diperlakukan sebagai proses yang memiliki hubungan luas terhadap lingkungan utama. Sebaliknya, setiap aplikasi atau kelompok proses berpotensi memiliki lingkungan dengan batas akses yang ditentukan.
Pendekatan tersebut bisa menawarkan keuntungan dalam pemeliharaan perangkat lunak. Konflik tertentu dapat menjadi lebih sederhana untuk ditelusuri apabila lingkungan setiap beban kerja lebih terpisah. Untuk pemilik komputer, hasil akhirnya dapat berupa sistem yang lebih stabil, meskipun efektivitasnya tetap ditentukan oleh desain sistem.
Pengembang Berpotensi Memperoleh Model Pengembangan Baru
Bagi developer, konsep execution container berpotensi menghadirkan pendekatan baru dalam menguji perangkat lunak. Ruang eksekusi dengan batas yang jelas dapat membantu developer memahami dependensi yang dibutuhkan sebuah aplikasi. Pendekatan ini juga dapat membantu proses pengujian karena aplikasi dioperasikan dalam lingkungan yang lebih dapat diprediksi.
Pada saat yang sama, perubahan menuju isolasi yang lebih ketat juga dapat menghadirkan tantangan kompatibilitas. Aplikasi lama mungkin mengandalkan akses terhadap bagian sistem yang lebih luas. Tim pengembangan dapat perlu mengoptimalkan aplikasinya agar berfungsi secara optimal. Dengan demikian, keberhasilan teknologi container juga membutuhkan dukungan ekosistem, tetapi membutuhkan adaptasi dari pengembang dan penyedia aplikasi.
Masa Depan Windows Execution Containers Semakin Relevan untuk Diperhatikan
Dalam perkembangan berikutnya, konsep execution container bisa digunakan dalam berbagai kebutuhan. Container khusus dapat digunakan untuk mendukung perangkat lunak tertentu, pengujian, keamanan, serta berbagai kebutuhan komputasi modern. Jika teknologi tersebut terus berkembang, pengguna bisa menikmati manfaat tanpa harus memahami seluruh kerumitan teknis.
Keberhasilan pendekatan tersebut akan bergantung pada keseimbangan antara keamanan, performa, kompatibilitas, dan kemudahan penggunaan. Pembatasan yang sangat agresif dapat menghadirkan persoalan bagi aplikasi yang membutuhkan akses tertentu, sedangkan kontrol yang kurang memadai dapat membatasi manfaat keamanan. Oleh sebab itu, pengembangan teknologi ini menuntut pendekatan yang terukur agar manfaatnya bisa diperoleh tanpa mengganggu kompatibilitas secara berlebihan.
Rangkuman Akhir
Konsep Windows Execution Containers membawa pendekatan yang menarik dalam cara aplikasi beroperasi di dalam sistem. Melalui pemisahan aplikasi atau proses ke dalam lingkungan yang lebih terkendali, teknologi ini dapat mendukung meningkatkan keamanan, membatasi dampak gangguan, serta membangun sistem yang lebih terorganisasi. Model isolasi tersebut sekaligus menunjukkan bagaimana Windows dapat bergerak menuju arsitektur modern dalam menangani perangkat lunak.
Meskipun pengembangannya tetap memerlukan perhatian terhadap kompatibilitas, performa, dan pengalaman pengguna, Windows Execution Containers patut diikuti perkembangannya. Untuk pengguna dan pengembang, perkembangan ini berpotensi menghadirkan cara baru dalam memahami aplikasi secara lebih aman dan terstruktur. Bagaimana menurut Anda, apakah teknologi isolasi aplikasi seperti ini akan berkembang menjadi bagian penting dari Windows masa depan? Bagikan pandangan Anda dan pantau perkembangan teknologi Windows untuk mengetahui bagaimana sistem aplikasi terus berevolusi.


