Mengenal Trusted Execution Environment, Teknologi yang Membuat Area Pemrosesan Data Lebih Terisolasi dan Aman
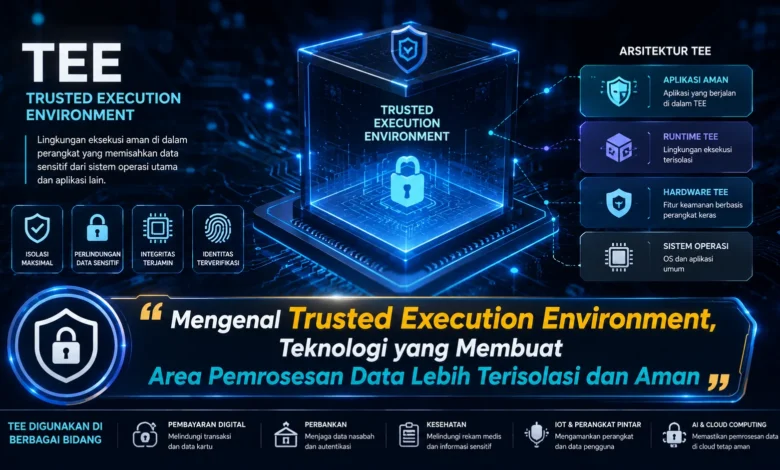
Trusted Execution Environment atau TEE merupakan pendekatan keamanan yang dirancang untuk menciptakan area pemrosesan data yang lebih terisolasi dari bagian sistem lainnya. Konsep ini semakin penting ketika aplikasi modern harus menangani informasi sensitif selama proses komputasi berlangsung. Dalam perkembangan TEKNOLOGI keamanan digital, TEE membantu menghadirkan lapisan perlindungan tambahan agar data dan kode yang sedang digunakan tidak mudah diakses oleh komponen yang tidak berwenang.
Memahami Konsep Dasar Trusted Execution Environment
Lingkungan eksekusi tepercaya menjadi area komputasi yang terisolasi terhadap lingkungan komputasi umum. Tujuan dasarnya pada TEE yaitu memberikan kemampuan untuk melindungi program dan data ketika berada dalam tahap eksekusi. Melalui mekanisme isolasi, kemampuan membaca yang berasal dari bagian sistem yang tidak diperlukan bisa dikontrol.
Arsitektur TEE berkembang sebagai elemen strategis dalam keamanan komputasi. Ketika perlindungan kriptografi umumnya dimanfaatkan dalam mengamankan data yang disimpan dan data in transit, TEE menawarkan perhatian tambahan untuk data yang sedang diproses. Konsep tersebut membuat TEKNOLOGI TEE terus dibutuhkan pada infrastruktur digital modern.


TEE Mengandalkan Isolasi untuk Memperkuat Keamanan
Satu dari aspek mendasar Trusted Execution Environment ialah pemisahan yang memisahkan area aman dan sistem lainnya. Pemisahan ini dapat memperkuat keamanan pada kode selama dieksekusi. Dengan kontrol tersebut, sistem dapat menjalankan fungsi sensitif di dalam lingkungan yang terisolasi.
Sistem pemisahan ini sering didukung menggunakan dukungan prosesor. Tujuannya adalah memastikan bahwa informasi pada TEE tidak mudah diakses dari lingkungan di luar area tersebut. Pendekatan semacam ini membantu menjaga confidentiality dan integritas proses.
Data Aktif Membutuhkan Lapisan Keamanan Tambahan
Informasi bisa berada dalam berbagai tahap ketika penggunaan sistem. Saat informasi berada di penyimpanan, mekanisme kriptografi mampu dimanfaatkan untuk meningkatkan pengamanan. Hal yang sama berlaku sewaktu informasi ditransmisikan, enkripsi komunikasi mampu membantu kerahasiaannya.
Masalah berbeda mulai terlihat apabila materi sensitif mulai dibuka melalui aplikasi. Dalam kondisi ini, data berada ke keadaan yang sedang diproses. TEE dapat membantu menambahkan isolasi tambahan supaya materi sensitif tetap terlindungi selama proses komputasi berlangsung.
Confidential Computing Memanfaatkan Lingkungan Eksekusi Terpercaya
Lingkungan eksekusi tepercaya sering digunakan bersama dalam pendekatan komputasi terlindungi. Confidential computing dirancang dalam membantu keamanan data ketika diproses. TEE dapat menjadi sebuah fondasi dalam mewujudkan perlindungan tersebut.
Konsep tersebut menjadi relevan dalam perusahaan yang perlu menganalisis dataset bernilai tinggi menggunakan infrastruktur bersama. Melalui lingkungan tepercaya, perusahaan dapat mengurangi kemungkinan akses tidak diinginkan selama proses analisis.
Attestation Membantu Memverifikasi Lingkungan Eksekusi
Attestation merupakan bagian kemampuan penting dalam confidential computing. Menggunakan metode verifikasi tersebut, aplikasi dapat memverifikasi bahwa lingkungan eksekusi sesuai dengan karakteristik yang diharapkan sebelum materi rahasia diberikan.
Fungsi tersebut membantu meningkatkan kepercayaan antara pemilik data dan lingkungan komputasi. Walaupun begitu, attestation masih perlu dipadukan menggunakan mekanisme perlindungan tambahan, karena TEE tidak merupakan pengganti seluruh keamanan sistem.
Penggunaan TEE Meluas Bersama Komputasi Cloud dan AI
Pertumbuhan cloud computing, AI, dan platform analitik mendorong kebutuhan pada pengamanan selama pemrosesan semakin meningkat. Berbagai layanan digital sering menganalisis informasi sensitif menggunakan platform komputasi eksternal.
TEE mampu memberikan lapisan keamanan untuk penggunaan semacam itu. Untuk aplikasi AI, misalnya, dataset mampu diproses di dalam TEE sehingga akses pada data rahasia bisa dikurangi. Hal ini mendorong TEKNOLOGI TEE semakin menarik untuk infrastruktur komputasi masa depan.
Kesimpulan Peran TEE dalam Melindungi Pemrosesan Data
Lingkungan eksekusi tepercaya memberikan pendekatan yang penting untuk membantu keamanan data ketika sedang diproses. Dengan lingkungan terlindungi, platform mampu meminimalkan akses oleh lingkungan lain. Konsep ini mendorong TEE berkembang sebagai lapisan tambahan untuk perlindungan aplikasi modern.
Dalam perkembangannya, Trusted Execution Environment bukan dianggap sebagai satu satunya solusi keamanan. TEE bisa menghasilkan manfaat lebih kuat apabila dikombinasikan bersama kontrol identitas, logging, dan praktik keamanan yang baik. Bagaimana menurut Anda, seberapa besar TEE akan menjadi standar baru pada infrastruktur digital masa depan? Tuliskan pendapat Anda dan simak perkembangan TEKNOLOGI keamanan berikutnya.


